点击标签,查看该标签下的文章、视频和新闻
WMS 被黑一次,停摆、赎金、客户索赔全来了,保单到底能赔什么?这篇把网络安全险的保与不保一次讲清,别等出事才翻合同。
仓库 OT 网络隔离怎么做?陈博士从 2021 年 Colonial 输油管道事件讲起,拆解 WMS、PLC 与办公网分开的网段划分、防火墙与远程接入实操。
到2027年仓库联网设备只会越来越多,勒索软件盯上OT比盯上办公电脑更疼。一个3000平小仓主分享他的千元级OT安全土办法:盘点、改密码、做隔离、勤备份,大厂方案用不上,小仓有小仓的活法。
先说结论:如果你管的是 3PL 仓或者电商仓,网络安全险这笔保费,值得你认真算一算。根据 Verizon 2026 年的数据泄露调查报告,已知规模的勒索软件受害者里,96% 是中小企业——黑客不挑大的下手,专挑防得松的。而一家小公司的网络安全险,一年保费中位数也就 1500 多美元,一次攻击的账单却能轻松冲到几十万美元。这笔账不对等到离谱。
法国邮政集团子公司 Maileva 遭遇重大网络攻击,约2200万人的个人数据遭到泄露。事件在周末被多家媒体广泛报道。邮政运营商正评估事件影响,业界关注攻击是否波及邮件寄递与数字服务,以及后续的数据保护与补救措施。
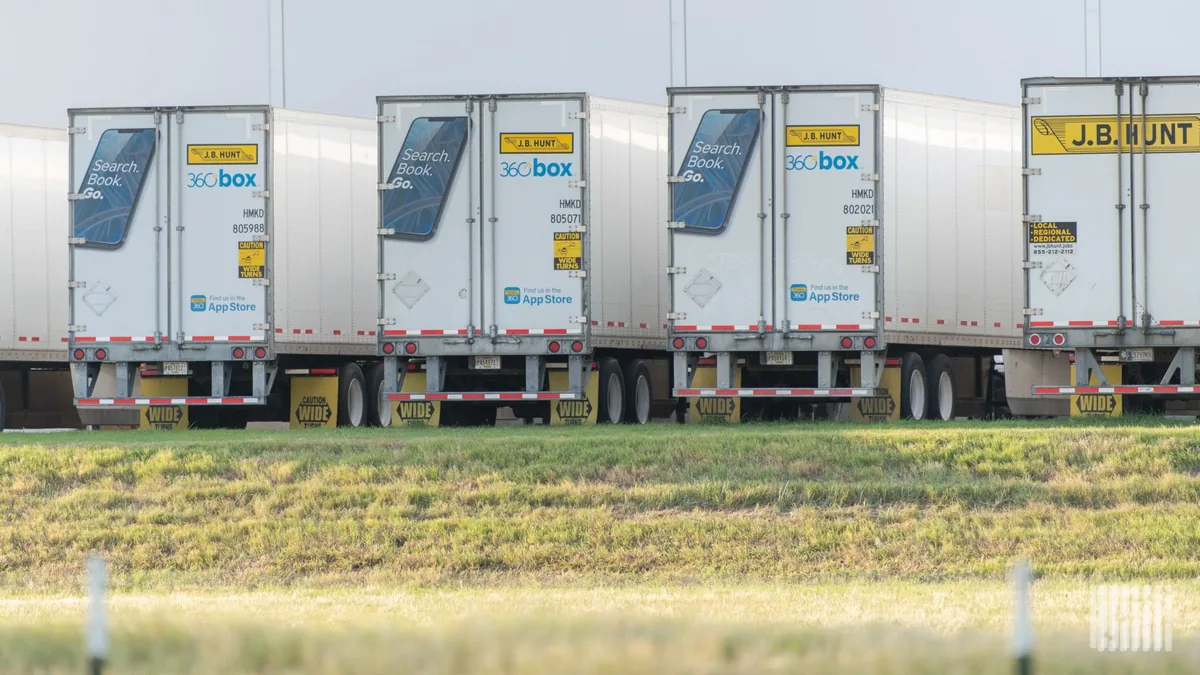
一个自称 Whitearmor 的新型黑客组织自 10 月起专门攻击运输企业存在漏洞的网站服务器,J.B. Hunt、Ryder、Echo 等巨头相继中招,员工已提起诉讼。美国国家汽车货运协会称,受害者从全国性大车队到地区小承运商不等,行业需立即排查暴露在外的服务器并加固防护。
电子行车记录仪、车载远程信息处理设备和平板电脑让车队运转更高效,但每一台都是联网的小电脑,都可能成为黑客入口。如今一辆卡车就是一堆联网设备,车队在拥抱数字化提效的同时,必须同步升级网络安全防护,堵住驾驶室里的安全缺口。
这篇来自拉美物流媒体的分析指出,仓库扫码终端、移动设备、被盗凭证和供应商连接正成为攻击入口,足以打断货物流程。数据显示拉美2025年漏洞利用尝试同比增近四成,无恶意软件的入侵占多数,攻击者横向移动平均仅需29分钟。文章提醒企业把终端设备全生命周期管理、权限回收和供应商接入管起来,别等停摆才补课。
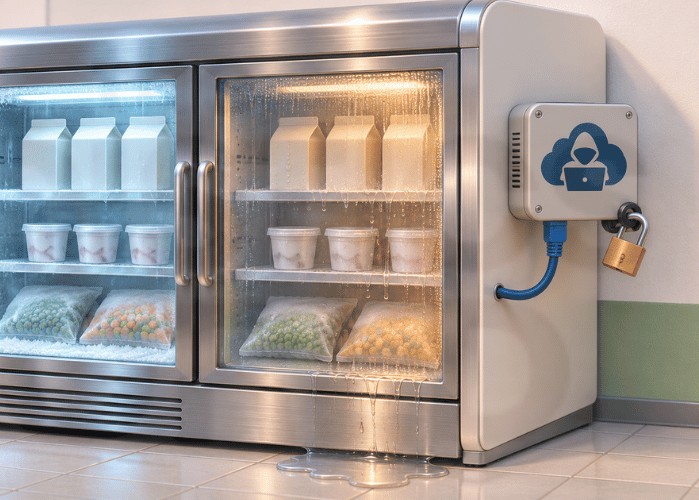
11月2日,瑞典、比利时、爱尔兰等多国超市冷藏系统遭远程操纵,温度一度被调至50℃,Coop、Delhaize等门店受影响,法国10月也曾发生类似事件。文章指出,即使运输与仓储正常,销售终端断链也会导致商品报废、预防性下架和集中补货,瞬间压垮库存与运力。给墨西哥企业的教训是:冷链安全须把网络安全、设备维护与食品安全统筹起来,事前摸清各店库存与可接货时间,补货不能盲目多发。
纸面上的网络安全政策证明不了什么。美国全国汽车货运协会的网络安全工程师建议,车队应像司机出车前绕车检查一样,给网络安全做一次“巡检”:核查技术资产清单、多重验证、账号权限、备份、系统更新、员工培训和应急响应七项控制是否真正起作用。数据显示62%的数据泄露涉及人为因素,逐项实测、补上缺口才是关键。
卡巴斯基安全服务在仓库数字生态审计中发现新型攻击向量:某主流厂商的无线条码扫描枪(多家厂商设备均存在类似模式)可被黑客利用蓝牙链路作为跳板,进而入侵 WMS 及其他联网软件。专家建议:新设备联网前逐一核验、关闭闲置蓝牙接口、强化认证、做网络分段并及时打补丁,把网络安全做到每一层。
船舶、港口和物流网络数字化程度越来越高,导航、装卸、通信、维护等系统日益互联,也让海运运营暴露在勒索软件、供应链入侵和 OT 系统攻击之下。网络安全已不再只是 IT 部门的事:一次攻击就可能让码头停摆、货物滞留,港口与船公司须把 OT 防护纳入日常运营体系。
网络勒索团伙n0n在暗网泄露站一次性点名38家航运与港口企业,覆盖18个国家,包括釜山码头运营商、ONE等,疑似数据已遭窃取。安全公司SOCRadar认为各家数据特征相似,可能源自共用平台或EDI系统遭入侵,而非38次独立攻击。该团伙设定10月19日为公布期限,索要240万至1400万美元比特币。
FBI与美国海岸警卫队证实,今夏一艘驶向得克萨斯海岸的油轮推进系统遭黑客入侵;上月两机构还在墨西哥湾登船检查了两艘赴美商船,均有迹象显示船载网络被攻破。官员称这是网络攻击开始触及船舶物理操控系统的罕见案例。另据披露,美国最繁忙的集装箱港口8月挡下超1.2亿次网络攻击,海运网络安全风险正在快速升级。
全国汽车货运交通协会(NMFTA)的网络威胁报告门户已全面投入运营。遭遇网络攻击或成功抵御攻击的企业可匿名分享攻击者的战术手法(TTP)与入侵指标(IOC),NMFTA在审核并脱敏后向全行业发布。门户5月试运行以来已有100多家注册用户,涵盖大货主、3PL和小型承运商。
新文章发布时,第一时间发到你的邮箱。