2021 年 5 月,美国 Colonial 输油管道公司遭遇勒索软件攻击——一起典型的 OT 网络隔离失效案例——输油管道被迫停运约 6 天,美国东海岸一度出现燃油短缺。这起事件之所以成为供应链安全领域的标志性案例,不在于赎金数额,而在于攻击路径:攻击者从办公 IT 网络进入,最终影响到了运营 OT 系统。一家能源企业的教训,对仓库同样适用——当 WMS、PLC 与办公网跑在同一张网络上,任何一端的失守都可能传导到另一端。
仓库 OT 网络隔离之所以在近几年被反复提起,背后是两个趋势的叠加。一方面,仓库的 OT 设备越来越多:PLC 控制的输送线、堆垛机、自动分拣系统,全部联网;另一方面,WMS 与办公系统、云端平台的集成越来越深,远程运维、供应商远程接入成为常态。连接面扩大了,隔离的必要性也就同步上升。根据公开的行业安全报告,针对工业控制系统的网络攻击数量在过去几年持续增长,而仓库作为物流链上的关键节点,暴露面并不比工厂小。
现象背后:仓库的网络正在变成一张网
先看一家仓库的典型网络现状。办公区有几十台电脑、打印机、访客 Wi-Fi;仓储区有 WMS 服务器、无线 AP、手持终端;设备层有 PLC、传感器、输送线控制器。在不少仓库里,这三层跑在同一个网段上,或者只用一台普通交换机简单分开。员工在办公电脑上点开一封钓鱼邮件,恶意软件横向移动,下一步就可能摸到 WMS 服务器;更极端的情况下,PLC 的控制指令也可能被干扰。
这种"一张网"的状态不是技术人员不懂隔离,而是历史遗留。仓库的信息化是一步步长出来的:先有办公网,后来上了 WMS,再后来上了自动化设备,每次都是在原有网络上"接一根线"。接线的成本很低,隔离的改造成本却要一次性投入,于是问题被一代代留了下来。2024 年我们访谈过的一家华东汽车零部件仓就是这种情况:三层网络共用一个网关,设备供应商远程维护 PLC 时,用的还是多年前设好的通用账号,没有任何访问记录。管理层不是不知道风险,而是没有一个清晰的改造路线图。
值得注意的是,隔离的难度并不在技术本身。VLAN 划分、防火墙策略、访问控制,这些都是成熟技术。真正的难点在于弄清楚"谁需要跟谁说话":WMS 要访问 PLC 的数据接口,PLC 要上报状态给监控系统,办公网的报表工具要读 WMS 的数据库,供应商要远程连 PLC 调参数。把这张通信关系图画清楚,隔离方案就完成了一大半;画不清楚,隔离要么留了后门,要么把正常业务也拦住了。
OT 网络隔离怎么做:网段、防火墙与远程接入
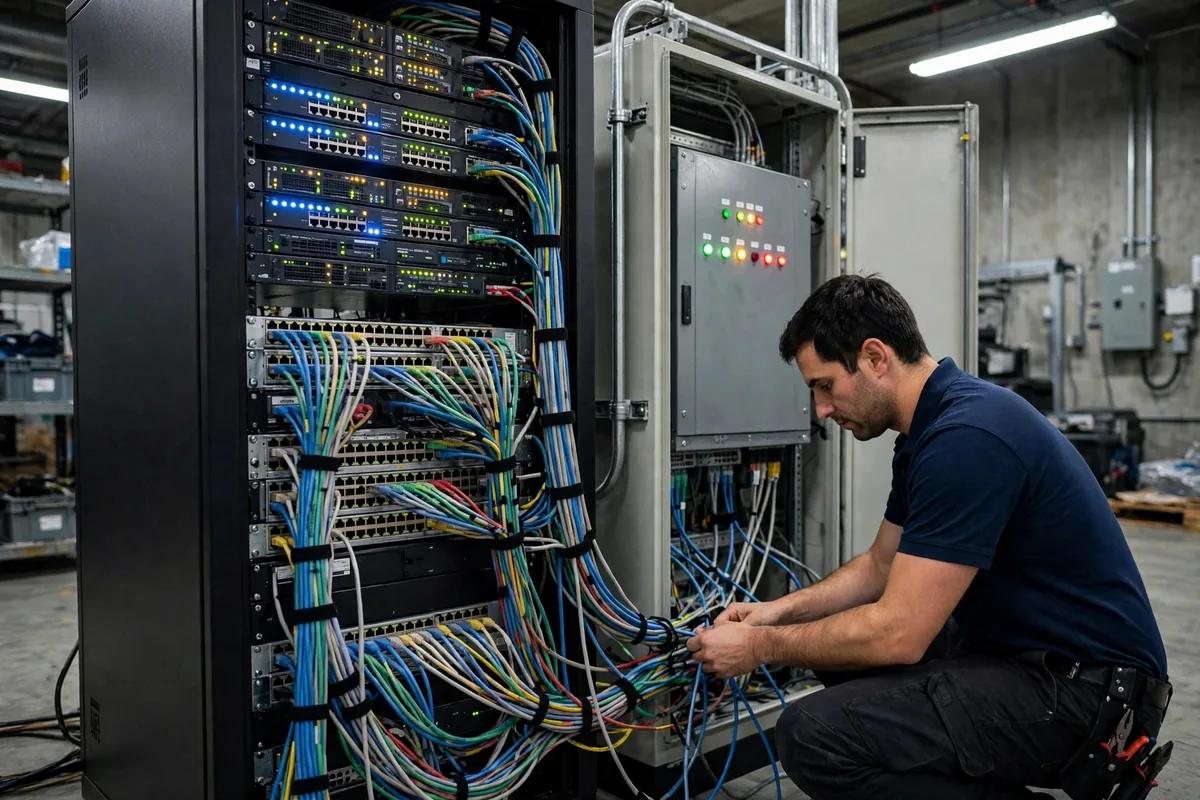
从实操层面看,仓库 OT 网络隔离通常分四步走。第一步是资产盘点:把所有联网设备列出来,分到办公 IT、仓储 IT 和 OT 三个区。WMS 服务器、手持终端、打印机属于仓储 IT;PLC、传感器、输送线控制器属于 OT;办公电脑、邮箱、OA 系统属于办公 IT。盘点的时候经常会有"惊喜":某台老式贴标机还在用默认密码,某个角落的交换机没人知道是谁装的。
第二步是网段划分。三个区各划独立的 VLAN,区与区之间默认不通,只放行白名单里的通信。比如 WMS 到 PLC 只开放指定的数据端口,办公网到 WMS 只开放报表查询接口,OT 区不允许主动访问办公网。有一条反常识的判断值得单独说:隔离不是"越严越好"。把 OT 区封得滴水不漏,设备供应商远程排障进不来,一次小故障可能要等工程师飞过来现场处理,停机损失比安全风险更大。合理的目标是"默认拒绝、按需放行",而不是"一刀切断"。
第三步是防火墙与边界控制。在三个区之间部署防火墙,所有跨区流量都要经过策略检查。防火墙规则要定期复核——我们见过不少仓库,防火墙规则是三年前实施的时候写的,业务早就变了,规则还停在原地,等于用一把旧钥匙管一扇新门。
第四步是远程接入的收口。供应商远程维护 PLC 必须走跳板机或 VPN,账号一人一号、用完回收,全程留日志;不允许供应商直连设备内网,也不允许长期有效的通用账号。这一步最容易被忽视,也最容易出事,因为远程接入的便利性和安全性之间,永远存在张力。
补丁节奏是另一个需要单独决策的问题。办公 IT 的补丁可以按月打,OT 设备的补丁却不能照搬:PLC 的固件升级可能影响产线节拍,打补丁前要先在测试环境验证,安排在停机窗口执行。实务中比较稳妥的做法是分级:办公 IT 按常规节奏,仓储 IT 延后一周观察,OT 设备按季度评估、只打经过验证的关键补丁。补丁打得慢不是懒,是 trade-off 的结果——一次未经验证的补丁把输送线打停,损失可能比漏洞本身更大。
归因与趋势:OT 网络隔离只是起点
把视角拉高一点看,仓库 OT 网络隔离的推进速度,本质上取决于两个变量:监管压力和事故成本。监管层面,针对关键基础设施的网络安全要求正在收紧,仓储物流虽然不像能源那样被直接点名,但作为供应链的关键环节,合规要求传导下来只是时间问题。事故成本层面,一次 OT 安全事件的直接损失可能有限,但停机、丢单、客户信任受损的连锁反应,往往超出最初的估计。
趋势判断上,有三点值得关注。第一,IT 与 OT 的融合不会逆转,隔离的目标不是把两张网重新拆散,而是让融合发生在受控的通道上。第二,零信任的思路正在从办公 IT 向 OT 渗透:默认不信任任何设备和账号,每次访问都要验证,这对仓库这种设备多、人员杂的环境尤其适用。第三,安全责任的边界正在变化:设备供应商、集成商、仓库运营方,谁为 OT 网络的安全负责,合同里要写清楚,不能等到出事再扯皮。
还有一点值得补充:隔离改造的成本结构正在变化。五年前,做一次完整的 OT 网络隔离改造,对中小仓库来说是一笔不小的投入;现在 VLAN、防火墙、跳板机这些能力大多已经包含在现有网络设备和管理工具里,改造成本更多体现在梳理通信关系和制定策略的人力上,而不是硬件采购。换句话说,今天的门槛比五年前低得多,拖着不做的理由也比五年前少得多。成本曲线在往下走,威胁曲线在往上走,两条线的交叉点,就是动手改造的时机。
回到开头的问题:WMS、PLC 与办公网分开,到底值不值?从成本看,一次隔离改造的投入,确实不是小数目;但从风险看,一次 OT 安全事件的代价,往往数倍于改造成本。更关键的是,隔离不是一个"做完就结束"的项目,而是一种持续的运营状态:资产在变、业务在变、威胁在变,隔离策略也要跟着变。你的仓库里,WMS 和 PLC 今天还跑在同一张网上吗?如果答案是肯定的,下一次网络改造的计划,排在什么时候?
作者:陈博士|供应链行业研究员