去年秋天,一个做仓储软件的朋友来我们仓参观,临走时随口问了一句:"你们仓的 OT 安全是怎么做的?"我愣了三秒,反问:"OT?是 Overtime(加班)的意思吗?我们这儿加班确实挺多的。"
朋友笑了:"是 Operational Technology,运营技术。"
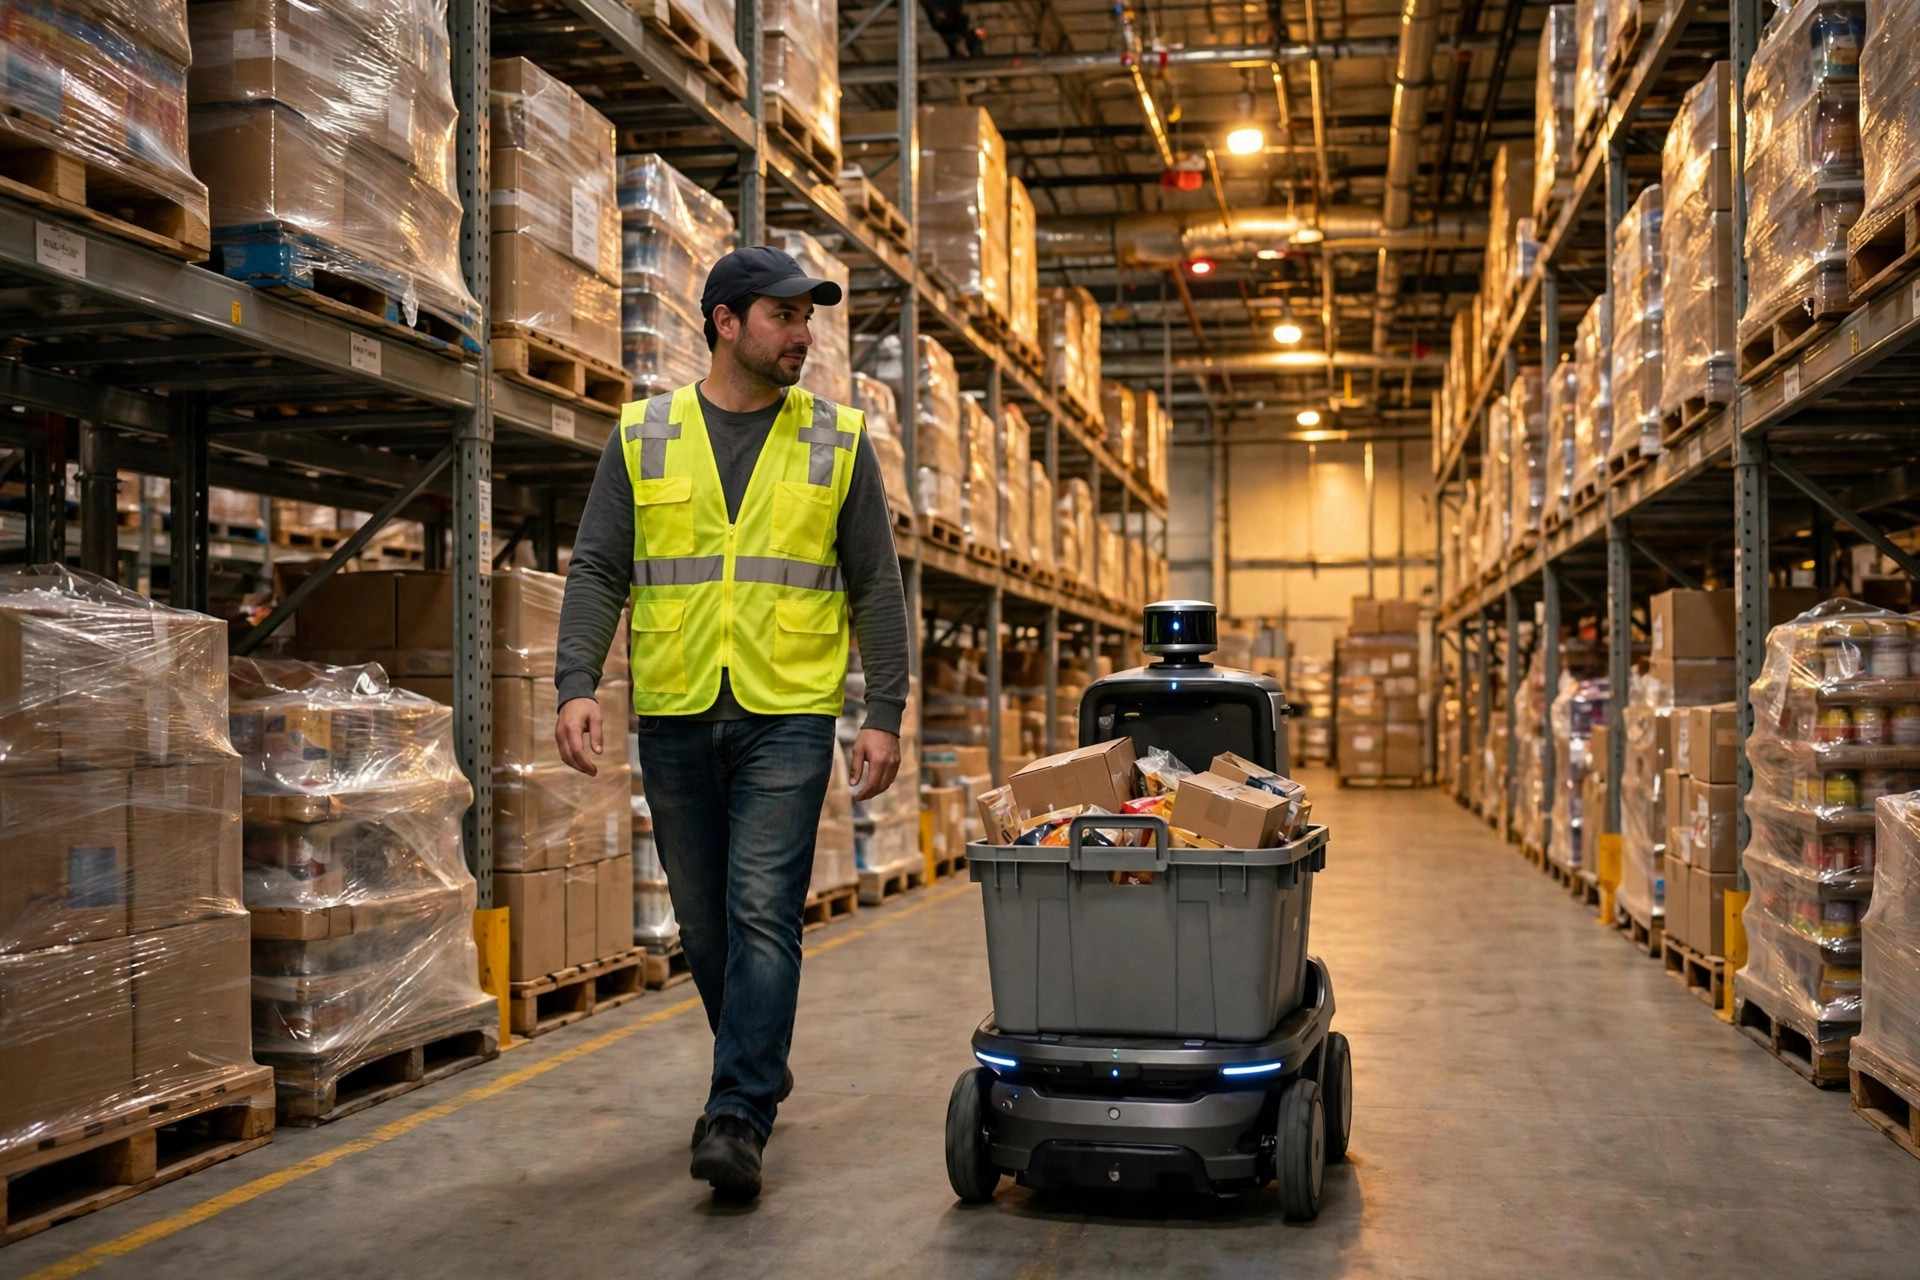
我当场石化。原来我这间 3000 平的小破仓,早就被 OT 包围了,只是我一直不知道它叫这个名字——管输送线的电控柜、扫码枪连的调度服务器、门口那一排摄像头、去年刚上的两台 AMR 小车,全是 OT。到 2027 年,仓库里联网的"铁疙瘩"只会越来越多。今天这篇,咱们就聊聊:这些联网设备背后,攻击面到底在哪,以及我们这种小仓,花不起大钱,又该怎么活。
先讲两个把我吓出一身冷汗的真事
第一个,2017 年 6 月 27 日,NotPetya 病毒爆发。马士基——全球最大的集装箱航运公司之一——全球 4.5 万台电脑、4000 台服务器,几分钟之内被清空,连旗下 76 个港口的码头作业系统一起趴窝。整家公司被迫退回纸质办公:订舱靠电话,码头靠手写单子,全球团队花了几周时间才把系统一台一台重装回来。公开报道口径,直接损失 2 亿~3 亿美元。
你品品:不是丢了什么商业机密,是"系统不能用了",生意就停了。对仓库来说,这比丢数据可怕十倍——我们的货还在货架上,但 WCS 一死,谁也不知道货在哪、该发哪单。
第二个,近得多。2025 年 6 月,美国食品分销商 UNFI 发现系统里有"未经授权的活动",当机立断把核心系统全部下线保命。结果呢?3 万多家零售门店的配送中断,连 Whole Foods 的货架都出现了断货。据行业媒体估算,这次事件让 UNFI 2025 财年销售额预计减少 3.5 亿~4 亿美元,税前成本多出 6500 万~7500 万美元。
UNFI 是大公司,尚且如此。2024 年 7 月还有一次全球软件更新事故,让多地物流网络跟着瘫痪——连"没被黑、只是更新翻车"都能让物流停摆。这说明一件事:现在的仓库,早就不是"断网也能干"的仓库了。
盘一盘:我们小仓的攻击面,到底有几处
那天朋友走后,我花了一个下午,把我们仓所有"带电、联网"的东西数了一遍。不数不知道,一数吓一跳:
- 摄像头:16 个,安装师傅图省事,全是 admin/admin 默认密码,其中 4 个为了"手机能看"直接挂了公网。也就是说,全世界会扫端口的人,理论上都能看我们仓的监控。
- WCS 调度服务器:一台用了 8 年的老 Windows,补丁停在三年前,因为"一升级怕调度软件不兼容"。AMR 小车全靠它发指令,它一死,两台小车当场变"砖头"。
- 输送线电控柜里的 PLC:通过一个"串口转网口"的小盒子连着网,密码是出厂默认的 123456。攻击者进了内网,这玩意儿就是敞开的后门。
- 路由器和光猫:运营商装的,管理密码从来没改过,还是安装单上印的那串。
- 扫码枪和标签打印机:图方便全插在办公网的交换机上,财务电脑中个毒,它们一个都跑不了。
- 云端 WMS 账号:去年离职的两个员工的账号,至今还能登录——我压根忘了删。
朋友听完我的盘点,幽幽地说:"你们这哪是仓库,是个筛子。"我苦笑:筛子就筛子吧,至少我现在知道筛眼都在哪了。到 2027 年,随着 AMR、视觉检测相机、5G 网关越来越多,这个筛眼只会更多。勒索软件早就想明白了:加密你 10 台办公电脑,你咬咬牙重装;锁死你一条输送线,整个仓停摆,你拿什么跟他谈?停 OT,比停 IT 疼得多。
算笔账:大厂的方案我们用不上,小仓有土办法
朋友给我看了一套大厂的 OT 安全方案:零信任架构、安全运营中心 7×24 小时值守、每年两次红蓝对抗演练。报价单我看了一眼就合上了——一年的钱,够我这小仓交好几年房租。我们小仓可烧不起这个钱。
于是我搞了一套"丐版"方案,自己动手,一个周末搞定。给大家列个对比表:
| 防护事项 | 大厂做法 | 我们小仓的土办法 | 花费 |
|---|---|---|---|
| 默认密码 | 统一身份认证平台 | 把所有设备的默认密码改掉,记在一个本子上锁抽屉 | 0 元,一个下午 |
| 网络隔离 | 下一代防火墙+微隔离 | 买台二手路由器,设备单独一个网段,办公网碰不到 WCS | 约 300 元 |
| 摄像头公网暴露 | 专线+VPN | 关掉公网映射,想看监控就连仓里无线网 | 0 元 |
| 服务器补丁 | 补丁管理平台 | 给 WCS 服务器打补丁,关掉远程桌面,只留内网访问 | 0 元 |
| 数据备份 | 异地灾备中心 | 买块移动硬盘,每周五下班插上去拷一份 WCS 数据和配置,拷完拔下来锁柜子 | 约 400 元 |
| 离职账号 | HR 系统联动自动注销 | 离职当天手动删账号,写在离职清单第一行 | 0 元 |
| 打印/扫描设备组网 | 准入控制 | 打印机、扫码枪底座挪到设备网段,不跟财务电脑一个交换机 | 0 元,半小时 |
全套下来,不到 1000 块钱,外加我一个周末。效果呢?今年年初,办公室一台电脑点了钓鱼邮件,中了勒索软件,财务吓得脸都白了。但因为设备网早就隔开了,WCS 服务器、AMR、摄像头屁事没有。我们花了半天重装那台办公电脑,仓库生产一分钟没停。财务后来请我吃了顿火锅,说这 1000 块是今年花得最值的钱。
一个反常识的判断:小仓做安全,其实比大厂容易
这话听着像自我安慰,但真是我这两年琢磨出来的。大厂做 OT 安全难,难在"家大业大理不清"——几十万台联网设备,资产清单都整理不出来,补丁打到哪了全靠猜。我们小仓呢?全仓联网设备 20 多台,我一个下午就数完了,Excel 一拉,改密码的改密码、隔离的隔离。
小仓真正的取舍,从来不是"安全还是不安全",而是"安全还是省事"。比如网络隔离之后,老师傅修输送线,要连两次无线网才能又看图纸又调 PLC,他嫌麻烦,嚷嚷着要把隔离拆了。我的解法是:麻烦留给设备,不留给人——给维修间单独拉一条有线,插上线就能同时访问两个网段,安全没打折,老师傅也不骂娘了。记住:任何让一线多费事的"安全措施",最后都会被一线想办法绕过去,那才叫真不安全。
给同类小仓主的几条建议
- 先盘点,再花钱。花一个下午,把全仓联网设备列出来:叫什么、在哪、密码改没改、连的哪个网。清单本身,就是一半的安全。
- 默认密码是万恶之源。摄像头、路由器、PLC 网关、打印机,出厂密码必须第一天就改掉。攻击者扫的就是这些。
- 办公网和设备网必须分开。这是性价比最高的一招,一台二手路由器就搞定。财务电脑中毒,不能连累输送线停摆。
- 备份要离线。WCS 的配置和数据,每周拷一份到移动硬盘,拷完就拔下来。勒索软件再厉害,也够不着躺在抽屉里的硬盘。
- 离职账号当天删。写进清单,别靠记性。
- 别迷信"我们小,没人盯"。现在的攻击大多是自动化扫描,扫到有漏洞就进来,才不管你仓大仓小。UNFI 那么大都被盯上,小仓更没豁免权。
展望 2027 年,我的判断是:仓库 OT 攻击只会多、不会少。AMR 越来越便宜,小仓也会上;视觉相机、电子标签、5G 网关,一个个往网里钻。好消息是,防护的逻辑一点没变——盘点、改密码、做隔离、勤备份,这四板斧 2027 年照样管用。大厂有 SOC 和零信任,我们有 Excel 表格和二手路由器,路数不同,目标一样:别让一台中毒的办公电脑,拖垮整个仓库。
小仓有小仓的活法:钱要花在刀刃上,安全这事,不比谁家方案贵,比谁家筛眼少。
作者:小马|小仓创业者,3000 平小仓主