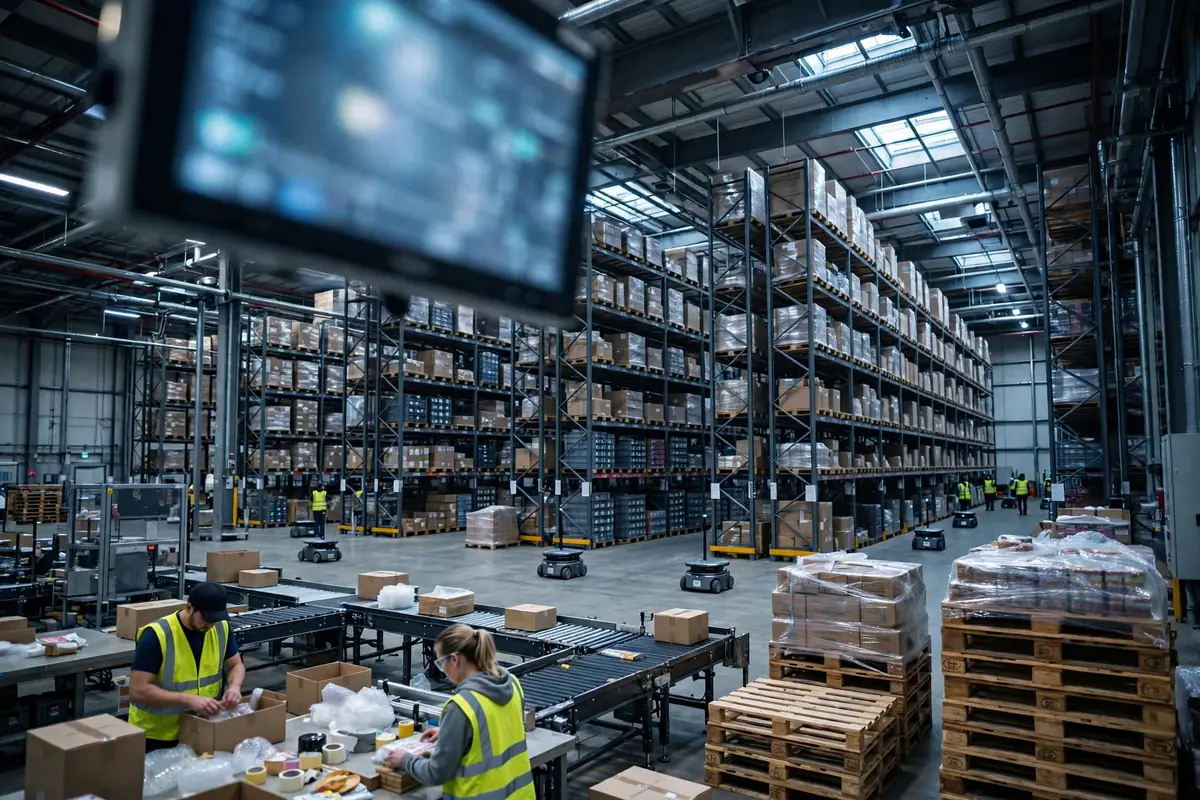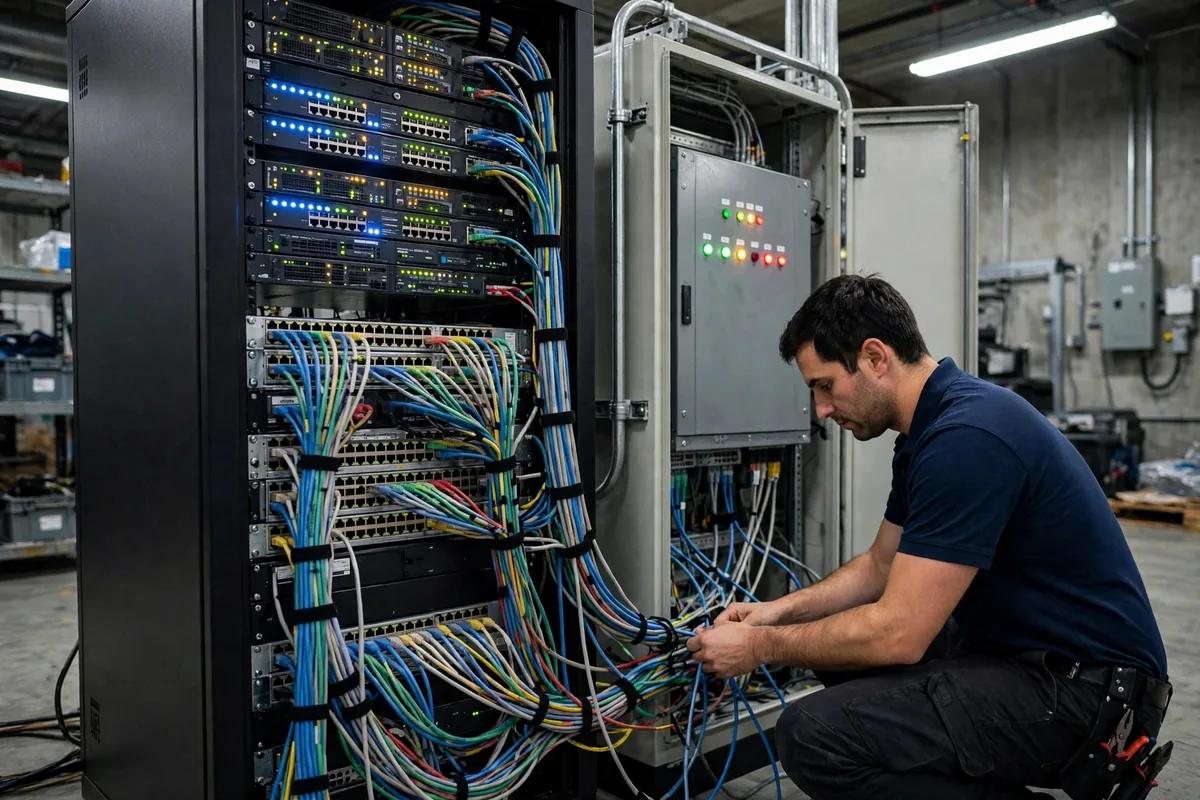
Em maio de 2021, a Colonial Pipeline sofreu um ataque de ransomware — um exemplo clássico da falta de segmentação da rede OT — que paralisou um dos maiores oleodutos dos Estados Unidos por cerca de seis dias, provocando escassez de combustível na costa leste. O incidente tornou-se um caso emblemático da segurança da cadeia de suprimentos, não pelo valor do resgate, mas pelo caminho do ataque. Os invasores entraram pela rede de TI corporativa e o impacto acabou atingindo os sistemas de tecnologia operacional. A lição vai muito além da energia. Em um armazém, quando o WMS, os CLPs e a rede de escritório compartilham a mesma rede plana, um comprometimento de um lado pode se propagar para o outro.
A segmentação da rede OT em armazéns tem sido levantada com mais frequência nos últimos anos por duas razões convergentes. De um lado, a população de dispositivos OT continua crescendo: transportadores controlados por CLP, transelevadores e sistemas automatizados de separação estão todos conectados em rede. Do outro, a integração continua se aprofundando: o WMS se conecta aos sistemas de escritório e às plataformas em nuvem, e a manutenção remota e o acesso de fornecedores tornaram-se rotina. À medida que a superfície de conectividade se expande, a necessidade de segmentação cresce junto. Segundo relatórios publicados sobre segurança industrial, os ataques direcionados a sistemas de controle industrial têm aumentado de forma constante nos últimos anos, e os armazéns, como nós críticos da cadeia logística, têm uma superfície de exposição que não é obviamente menor que a de uma fábrica.
Uma rede, três mundos: por que a segmentação OT importa
Considere a rede típica de um armazém hoje. A área de escritório tem dezenas de PCs, impressoras e Wi-Fi para visitantes. O piso do armazém tem servidores WMS, pontos de acesso sem fio e terminais portáteis. A camada de equipamentos tem CLPs, sensores e controladores de transportadores. Em muitas instalações, essas três camadas compartilham uma única sub-rede, ou ficam atrás de um único switch comum com apenas uma separação nominal. Um funcionário clica em um link de phishing em um PC de escritório, o malware se move lateralmente e o próximo salto pode ser o servidor WMS. No caso extremo, o próprio tráfego de controle dos CLPs pode ser interferido.
Essa arquitetura plana raramente é resultado de uma escolha deliberada. A TI do armazém cresceu de forma incremental: primeiro a rede de escritório, depois o WMS, depois a automação — cada vez adicionando mais um cabo à rede existente. Adicionar um cabo não custa quase nada. Modernizar a segmentação custa dinheiro de verdade de uma só vez, então o problema passa de uma geração de infraestrutura para a seguinte. Um armazém de peças no leste da China que entrevistamos em 2024 ilustrou o padrão: três camadas compartilhando um único gateway, com os fornecedores de equipamentos mantendo os CLPs por meio de uma conta genérica criada anos atrás, sem nenhum registro de acesso. A gerência não desconhecia o risco. O que lhe faltava era um roteiro claro de modernização.
Vale notar que a dificuldade da segmentação não é principalmente técnica. VLANs, políticas de firewall e controles de acesso são tecnologias maduras. A parte difícil é mapear quem precisa falar com quem: o WMS precisa das interfaces de dados dos CLPs, os CLPs reportam o status ao sistema de monitoramento, a ferramenta de relatórios do escritório lê o banco de dados do WMS e os fornecedores precisam de acesso remoto para ajustar parâmetros. Uma vez desenhado esse mapa de comunicação, a maior parte do projeto de segmentação está pronta. Sem ele, a segmentação ou deixa portas dos fundos abertas ou bloqueia operações legítimas.
Segmentação da rede OT na prática: VLANs, firewalls e acesso remoto
Na prática, a segmentação da rede OT em armazéns geralmente avança em quatro etapas. A primeira é um inventário de ativos: listar cada dispositivo conectado e atribuí-lo a uma das três zonas — TI de escritório, TI de armazém ou OT. Servidores WMS, terminais portáteis e impressoras pertencem à TI de armazém; CLPs, sensores e controladores de transportadores pertencem à OT; PCs de escritório, e-mail e automação de escritório pertencem à TI de escritório. O inventário quase sempre traz surpresas: uma impressora de etiquetas antiga ainda usando sua senha padrão, um switch em um canto que ninguém lembra de ter instalado.
A segunda etapa é o zoneamento da rede. Cada zona ganha sua própria VLAN, sem tráfego entre zonas por padrão — só passa a comunicação da lista de permissões. O WMS fala com os CLPs apenas em portas de dados designadas, a rede de escritório consulta o WMS apenas pela interface de relatórios, e a zona OT nunca inicia conexões para a rede de escritório. Há um ponto contraintuitivo que vale a pena dizer claramente: mais restritivo nem sempre é melhor. Sele a zona OT por completo e o fornecedor que precisa solucionar problemas remotamente não consegue entrar; uma falha menor então espera um engenheiro viajar, e o tempo de inatividade custa mais que o risco de segurança que ele substituiu. O objetivo sensato é "negar por padrão, permitir por exceção", não um corte total.
A terceira etapa é o firewall e o controle de fronteiras. Os firewalls ficam entre as zonas, e todo o tráfego entre zonas passa por verificações de política. As regras de firewall precisam de revisão periódica — já vimos armazéns operando com regras escritas três anos antes, no momento da implantação, enquanto o negócio seguiu em frente. É como guardar uma porta nova com uma chave velha.
A quarta etapa é fechar o caminho de acesso remoto. A manutenção dos CLPs pelos fornecedores deve passar por um jump host ou VPN, com uma conta por pessoa, revogada após o uso e totalmente registrada. Sem conexões diretas de fornecedores à rede interna de equipamentos, e sem contas genéricas de longa duração. Esta etapa é a mais fácil de esquecer e a mais provável de causar um incidente, porque a tensão entre a conveniência do acesso remoto e a segurança nunca desaparece.
A cadência de patches é uma decisão separada que merece seu próprio julgamento. A TI de escritório pode aplicar patches mensalmente. Os dispositivos OT não podem seguir o mesmo ritmo: uma atualização de firmware de um CLP pode afetar a velocidade da linha, então precisa ser validada primeiro em um ambiente de testes e agendada em uma janela de manutenção. A abordagem pragmática é escalonada: a TI de escritório em cadência normal, a TI de armazém uma semana depois para observação, e os dispositivos OT avaliados trimestralmente, aplicando apenas patches críticos validados. Aplicar patches devagar não é preguiça. É uma troca — um patch não validado que para uma linha de transportadores pode custar mais que a vulnerabilidade que ele deveria corrigir.
Por que a segmentação da rede OT importa agora, e o que vem a seguir
Ampliando o olhar, o ritmo da segmentação da rede OT se resume a duas variáveis: a pressão regulatória e o custo dos incidentes. Do lado regulatório, os requisitos de cibersegurança para infraestrutura crítica continuam se endurecendo. Armazenagem e logística não são citadas tão diretamente quanto a energia, mas, como elo crítico da cadeia de suprimentos, a pressão de conformidade chegará mais cedo ou mais tarde. Do lado dos custos, a perda direta de um único incidente de segurança OT pode parecer contida, mas a reação em cadeia — tempo de inatividade, pedidos perdidos, confiança do cliente abalada — geralmente supera a estimativa inicial.
Três tendências merecem atenção. Primeiro, a convergência IT-OT não vai se reverter. O objetivo da segmentação não é separar duas redes novamente, mas garantir que a convergência aconteça por canais controlados. Segundo, o pensamento de confiança zero está migrando da TI de escritório para a OT: não confiar em nenhum dispositivo nem em nenhuma conta por padrão, verificar cada acesso. Isso se encaixa particularmente bem em um ambiente de armazém — muitos dispositivos, muitas pessoas. Terceiro, a fronteira da responsabilidade pela segurança está mudando. Quem é responsável pela segurança da rede OT — o fornecedor de equipamentos, o integrador ou o operador do armazém — precisa estar escrito nos contratos, não ser discutido depois de um incidente.
Há mais um ponto que vale acrescentar: a estrutura de custos da segmentação está mudando. Há cinco anos, um projeto completo de segmentação da rede OT era um investimento importante para um armazém de médio porte. Hoje, VLANs, firewalls e jump hosts são, em sua maioria, capacidades já presentes nos equipamentos de rede e nas ferramentas de gestão existentes. O custo agora está principalmente no trabalho humano de mapear os fluxos de comunicação e escrever as políticas, não no hardware. Em outras palavras, a barreira é menor do que era há cinco anos, e as razões para adiar são menos. A curva de custos está caindo enquanto a curva de ameaças sobe, e o ponto em que essas duas linhas se cruzam é o momento de agir.
Voltando, então, à pergunta original: vale a pena separar o WMS, os CLPs e a rede de escritório? O investimento é real, mas o custo de um único incidente de segurança OT é normalmente várias vezes o custo do projeto. Mais importante ainda, a segmentação não é um projeto com data de término. É um estado operacional contínuo: os ativos mudam, as operações mudam, as ameaças mudam, e a política de segmentação precisa mudar junto. O seu WMS ainda está rodando hoje na mesma rede que os seus CLPs? E se a resposta for sim, quando está no calendário a próxima atualização de rede?
Por Dr. Chen, Pesquisador em cadeia de suprimentos
Traduzido do inglês. Em caso de divergência, prevalece a versão em inglês.