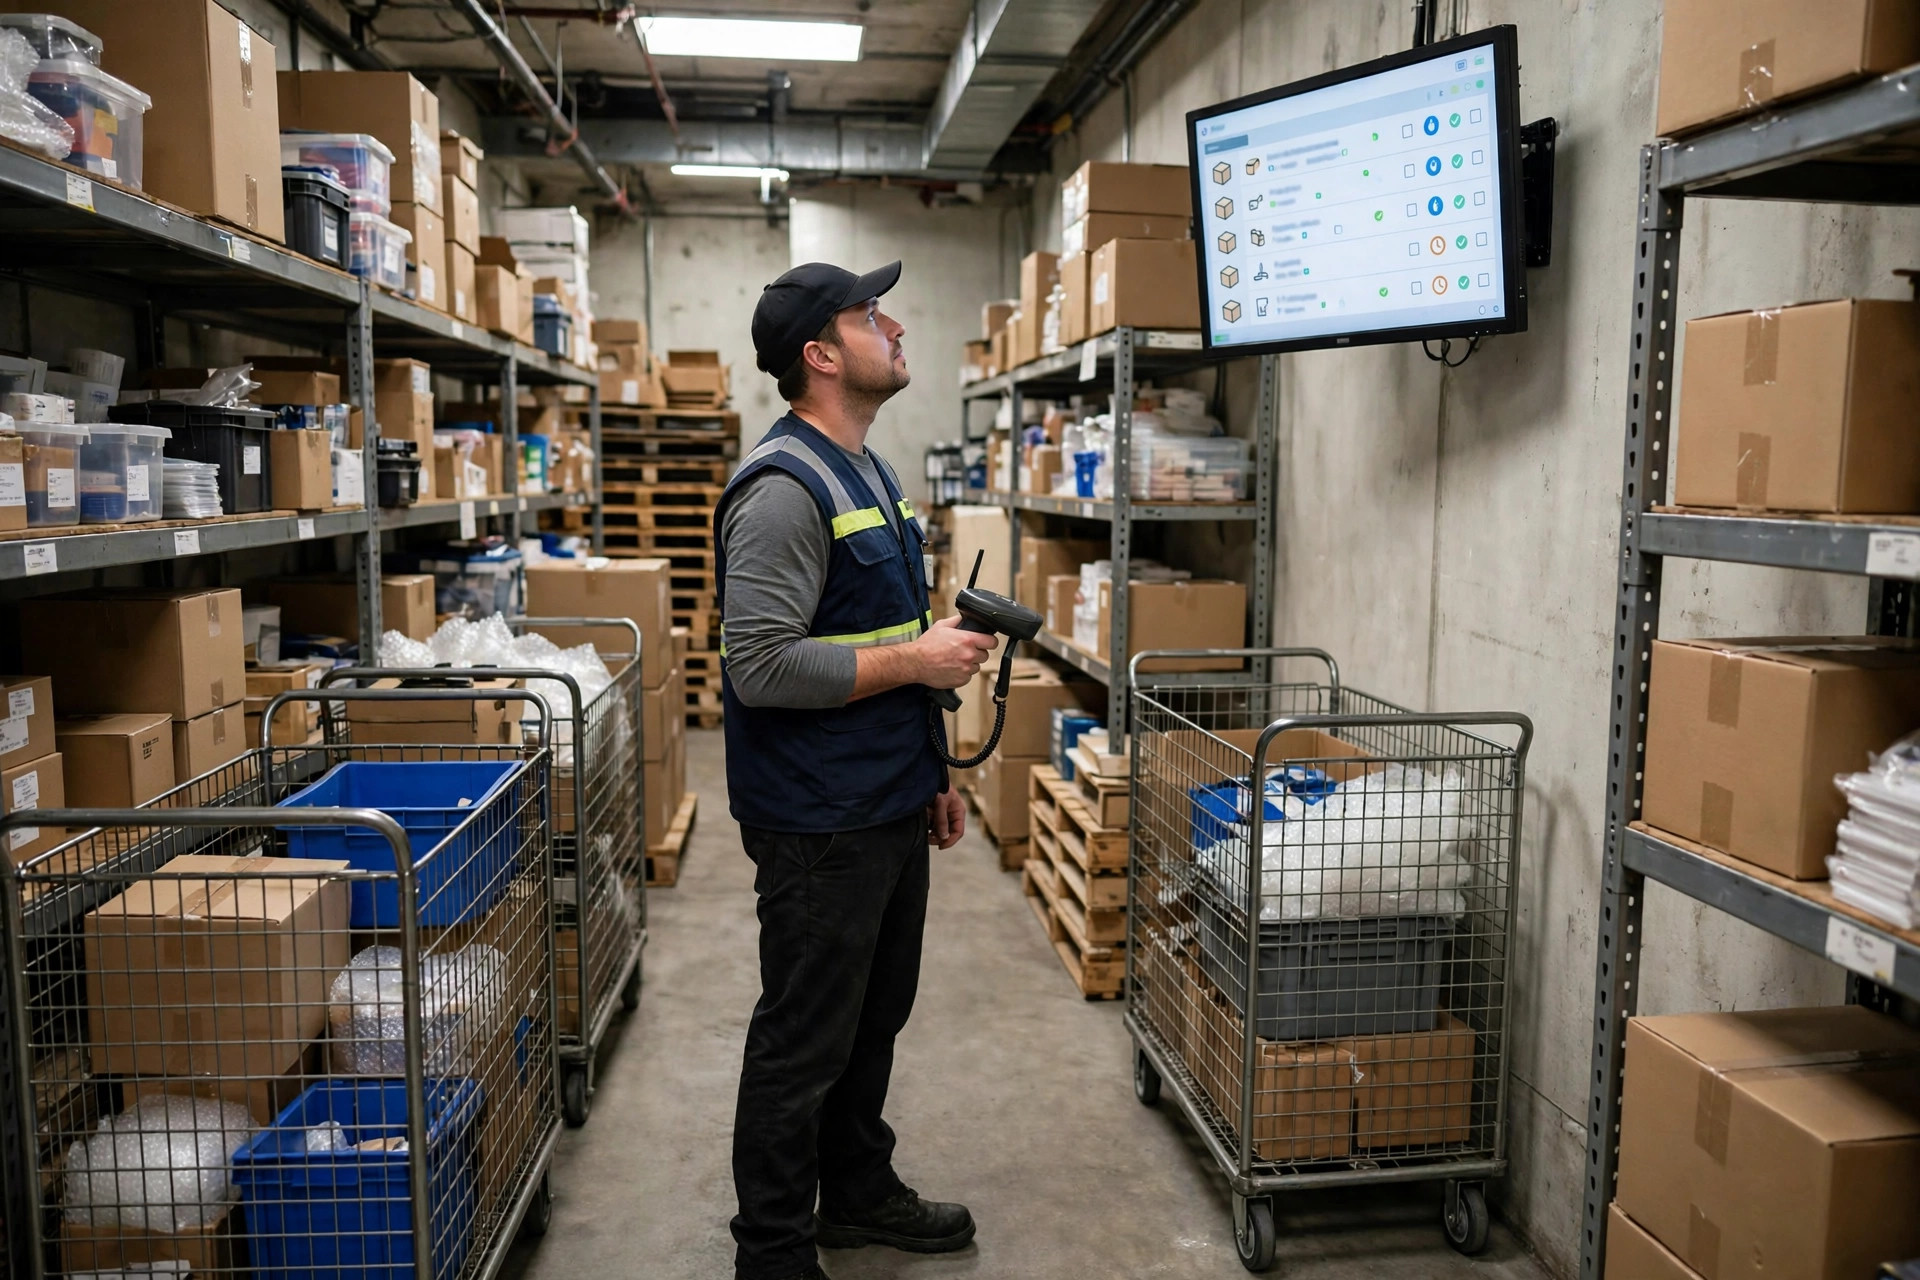
うちのWMSのロールベースアクセス制御は、以前はほぼ存在しなかった——全員がadminでログインし、パスワードは123456だった。そしてAugust 2025、繁忙期の1ヶ月前。新入社員が、入社1週目にハンディターミナルで誤ってボタンを押し、200カートン以上の在庫を帳簿から「調整」で消し去った。4人で2日間かけて建物全体をサイクルカウントして、全部見つけ直した。
「それが記事になるほどか?」と思うかもしれない。間違いなく、なる。小規模倉庫がこういうミスをすると、大規模倉庫よりずっと痛い。大手にはIT部門も、承認フローも、監査証跡もある。うちには7人とWMSが1台だ。1回の誤クリックで繁忙期が台無しになる。
うちの事情:7人、一人三役
参考までにうちの規模:Ontario, California、約32,000平方フィート(約3,000平方メートル)、私を含めて7人。
うちの「組織図」はこうだ:チームリーダーは昼に入庫スケジュールを回し、夜はフォークリフトで補充を回す。オペレーターはピッキング、梱包、ラベリングをして、忙しくなればドライバーを迎えに走る。私は昼はボス、夜はカスタマーサービス、深夜は「システム管理者」——WMSが壊れても、他に呼ぶ人がいないからだ。経理はパートタイム、週2日だ。
エンタープライズの権限マニュアルは、うちには合わない。「四半期アクセスレビュー」「職務分掌マトリクス」「ロール認定委員会」——そんな言葉を聞くだけで頭が痛い。コンサルタントがコンプライアンス監査付きの権限見直しを売り込んできたことがある。見積もりが出てきたところで、話の途中で電話を切った。小規模倉庫に、そんな金の燃やし方はできない。
でも「エンタープライズ方式は合わない」は「権限はいらない」とは違う。8月の事故でやっと分かった:小規模倉庫にとって、WMSのユーザー権限は泥棒を止めるためのものじゃない。誤タップを止めるためのものだ。
安い解決策:組み込みのユーザーグループ、3階層、以上
解決策は拍子抜けするほど簡単だ:WMSに最初から入っているユーザーグループ機能を使う。ほとんどのWMS——SaaSでもオンプレミスでも——にはユーザーとロールの管理が組み込まれている。追加モジュールも、コンサルタントもいらない。半日、3階層だ:
**第1階層:オペレーター。**やることは3つだけ:入荷と棚入れ、ピッキングと検品、出荷と確定。ハンディターミナルでは自分に割り当てられたタスクしか見えない。倉庫全体の在庫は見えないし、「核ボタン」には触れない——「在庫調整」「強制完了」など全部だ。コストレポート?メニューすら見えない。
**第2階層:チームリーダー。**オペレーターができることに加えて:全タスクの可視化、ロケーション移動、例外オーダーの解除、タスクの再割当。でも一つだけ固い線がある——デフォルトでは「強制完了/強制クローズ」の権限は与えない。なぜか?それが2つ目の話だ。
November 2024。チームリーダーがUPSの集荷に間に合わせようと急いで(金を損した件は決まって覚えている)、2カートン不足の出荷オーダーを強制クローズした。客先には不足出荷が届き、数百ドルのチャージバックを食らい、とても丁寧な文面のクレームレターが付いてきた。それ以来、ルールはこうだ:チームリーダーには強制ボタンは与えない。本当の緊急時は?私に電話して、私がリモートでクリックする。電話1本で、面倒が山ほど回避できる。
**第3階層:管理者。**2人:私とパートの経理だ。品目・ロケーション・顧客のマスタデータを維持し、コストレポートを見て、ユーザーアカウントの作成・無効化・割当をする。
これがうちのWMSロールベースアクセス制御の全部だ——3階層、1ページ、コンサルタント0人。
WMSユーザー権限マトリクス:誰が何を見て、誰が何を触るか
概念は安いので、実際に使っている表を載せる。オフィスの壁に貼ってある。新入社員は初日に全員読む:
| 機能/アクション | オペレーター | チームリーダー | 管理者 |
|---|---|---|---|
| 入荷、棚入れ、ピッキング、出荷(日常業務) | Yes | Yes | Yes |
| 自分のタスクを見る | Yes | Yes | Yes |
| 全タスクとライブ在庫を見る | — | Yes | Yes |
| ロケーション調整、サイクルカウント差異の承認 | — | Yes | Yes |
| 例外の解除、タスクの再割当 | — | Yes | Yes |
| オーダーの強制完了/強制クローズ | — | — | Yes |
| 品目、ロケーション、顧客のマスタデータ | — | — | Yes |
| コスト・マージンレポート | — | — | Yes |
| ユーザー作成/無効化、権限割当 | — | — | Yes |
直感に反する:細かい権限ほど悪い
細かい設定が好きな仲間への逆張り意見:小規模倉庫では、権限は細かくすべきじゃない。シンプルなほど、ミスが減る。
知り合いがいる——うちよりさらに小さい倉庫だ——彼はFortune 500より厳しい権限を設定した:ピッカーAはゾーンAにロック、ピッカーBはゾーンBにロック、入荷と棚入れを2人で分担して、お互いのオーダーすら見えない。洗練されているように聞こえるだろ?ところが繁忙期:ゾーンAが爆発し、ゾーンBが暇で、誰も応援に行けない——システムが、ゾーンBの人にゾーンAのタスクを受けさせすらしない。管理者は1週間ずっと手動で再割当していた。仕事が増えただけだった。
もう一つの罠:承認チェーンだ。WMS製品によっては「ロケーション調整の2段階承認」をサポートする。大企業にはいい。うちは7人だ。2段階の承認チェーンは、作業するチームより長い。暇つぶしの官僚主義でしかない。
小規模倉庫の答え:**3階層を土台に、緊急時は一時的昇格。**繁忙期の前に、チームリーダーに7日間の「強制完了」権限を付与する(有効期限付きで自動失効。ほとんどのWMSユーザーグループは有効期限に対応している)。通常時は締め、忙しい時は緩め、全てログに残し、全て取り消し可能。20の細かいロールよりずっと実用的だ。
計算:一晩の手間で3ヶ月の平穏
コスト分析をやっている友人がうちの設定を見て言った。「これでROIだと?」見てろと言った:
- 設定コスト:半日、約4時間、追加費用ゼロ——WMSの組み込み機能、モジュールなし、コンサルタントなし。
- 「200カートンが調整で消えた」事故1件のコスト:4人×2日。うちの賃金水準でも、労務費だけで数千ドル、顧客からの納期遅延ペナルティは別だ。
- 変更の3ヶ月後:例外は「毎週ちらほら」から「たまに1件」になった。そして寝る前に毎晩システムにログインするのをやめた——これは数値化できないが、価値は大きい。
エンタープライズルートと比較:権限の全面見直し+コンプライアンス監査、コンサルの見積もりは数万ドルから、プロジェクトは月単位。うち:半日、0ドル。エンタープライズ方式が悪いわけじゃない——ただうちのような小規模倉庫には、そんな金の燃やし方はできないし、燃やしてもうまくいくとは限らない。
小規模倉庫の仲間への4つのヒント
- **まず核ボタンを取り上げろ。**初日からフルマトリクスを作ろうとするな。ステップ1:オペレーターのアカウントから「在庫調整」「強制完了」「マスタデータ維持」を外す。これでリスクの80%が消える。残りは後で埋める。
- **パスワード:123456はダメだが、フォートノックスもダメ。**痛い目に遭って学んだ:大文字小文字と記号混じりの強いパスワードを設定したら、現場の人は——手袋をはめたまま——ハンディターミナルにどうやっても入力できなかった。全員が誕生日に戻った。今は社員ID+シンプルな4桁:打ちやすく、覚えやすく、重複なし。
- **最終日にアカウントを殺せ。**小規模倉庫は人間関係で回るから、まさにこれを忘れる。私のルール:最終日は退勤打刻の前にアカウント無効化、ハンディターミナル返却。例外なし。
- **四半期ごとに20分かけて権限を見直せ——繁忙期前は必須。**上のマトリクスをなぞる:誰が昇進したか、誰が役割を変えたか、一時的付与はちゃんと失効したか?20分で、たくさんの平穏が買える。
エンタープライズのWMSロールベースアクセス制御は監査を通すためにある。うちのは、夜眠れるためにある。目的が違えば、やり方も違う。小規模倉庫には、小規模倉庫のやり方がある。
Xiao Ma(小規模倉庫オーナー)著
英語版からの翻訳。内容に相違がある場合は英語版を優先します。