2021年5月、Colonial Pipelineはランサムウェア攻撃を受けた。これはOTネットワークのセグメンテーションの失敗の典型例であり、米国最大級の燃料パイプラインの1つが約6日間にわたって停止し、東海岸沿いで燃料不足を引き起こした。この事件は、身代金の額ではなく攻撃の経路によって、サプライチェーンセキュリティの象徴的な事例となった。侵入者は企業ITネットワークから侵入し、その影響は最終的に運用技術システムにまで及んだ。この教訓はエネルギー分野をはるかに超えている。倉庫において、WMS、PLC、オフィスネットワークが同じフラットなネットワークを共有している場合、片側の侵害がもう片側へ広がる可能性がある。
倉庫におけるOTネットワークのセグメンテーションは近年、2つの収束する理由からより頻繁に取り上げられるようになった。一方では、OTデバイスの数が増え続けている。PLC制御のコンベヤ、スタッカークレーン、自動仕分けシステムはすべてネットワーク化されている。他方では、統合がますます深まっている。WMSはオフィスシステムやクラウドプラットフォームと接続し、リモートメンテナンスやベンダーアクセスが日常化している。接続面が広がるにつれて、セグメンテーションの必要性も高まる。公開された産業セキュリティレポートによると、産業制御システムを狙った攻撃はここ数年着実に増加しており、物流チェーンの重要な拠点である倉庫の露出面は、工場のそれより明らかに小さいわけではない。
1つのネットワーク、3つの世界:OTセグメンテーションが重要な理由
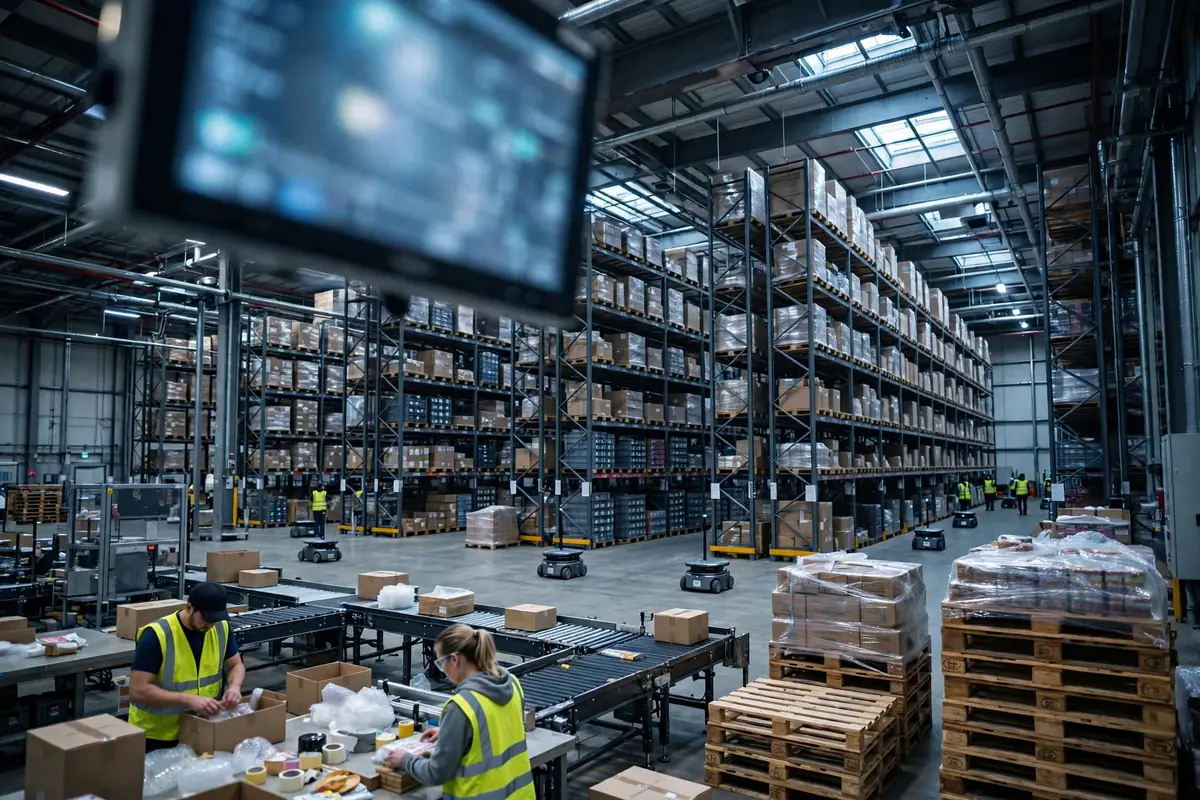
今日の典型的な倉庫ネットワークを考えてみよう。オフィスエリアには数十台のPC、プリンター、ゲスト用Wi-Fiがある。倉庫フロアにはWMSサーバー、無線アクセスポイント、ハンディターミナルがある。設備層にはPLC、センサー、コンベヤコントローラーがある。多くの施設では、これら3つの層が1つのサブネットを共有しているか、名目上の分離しかない通常のスイッチ1台の背後に置かれている。従業員がオフィスPCでフィッシングリンクをクリックすると、マルウェアが横方向に移動し、次のホップはWMSサーバーかもしれない。極端な場合、PLCの制御トラフィック自体が妨害されることもある。
このフラットなアーキテクチャは、誰かが選んだ結果であることはめったにない。倉庫のITは段階的に成長してきた。まずオフィスネットワーク、次にWMS、そして自動化と、そのたびに既存のネットワークにもう1本ケーブルを追加してきた。ケーブルを1本追加するコストはほとんどゼロだ。セグメンテーションを後付けするコストは一度にまとまった金額がかかるため、問題はインフラの世代から世代へと先送りされる。2024年に取材した中国東部の部品倉庫がこのパターンを示していた。3つの層が1つのゲートウェイを共有し、設備ベンダーが何年も前に作られた汎用アカウントでPLCをメンテナンスし、アクセスログはまったくなかった。経営陣はリスクを知らなかったわけではない。欠けていたのは明確な近代化のロードマップだった。
セグメンテーションの難しさは主に技術的なものではないことに注意すべきだ。VLAN、ファイアウォールポリシー、アクセス制御は成熟した技術である。難しいのは、誰が誰と通信する必要があるかをマッピングすることだ。WMSはPLCのデータインターフェースを必要とし、PLCは監視システムにステータスを報告し、オフィスのレポートツールはWMSデータベースを読み、ベンダーはパラメータ調整のためにリモートアクセスを必要とする。この通信マップが描ければ、セグメンテーション設計の大部分は完了だ。これがなければ、セグメンテーションはバックドアを開けたままにするか、正規の業務をブロックするかのどちらかになる。
実践におけるOTネットワークのセグメンテーション:VLAN、ファイアウォール、リモートアクセス
実践では、倉庫のOTネットワークのセグメンテーションは通常4つのステップで進む。1つ目は資産インベントリだ。接続されているすべてのデバイスを列挙し、オフィスIT、倉庫IT、OTの3つのゾーンのいずれかに割り当てる。WMSサーバー、ハンディターミナル、プリンターは倉庫ITに属し、PLC、センサー、コンベヤコントローラーはOTに属し、オフィスPC、メール、オフィス自動化はオフィスITに属する。インベントリではほぼ必ず驚きが見つかる。デフォルトパスワードのまま稼働している古いラベルプリンター、誰が設置したか誰も覚えていない隅のスイッチなどだ。
2つ目のステップはネットワークのゾーニングだ。各ゾーンは独自のVLANを持ち、ゾーン間のトラフィックはデフォルトで遮断され、許可リストに載った通信だけが通過する。WMSは指定されたデータポートでのみPLCと通信し、オフィスネットワークはレポートインターフェース経由でのみWMSに問い合わせ、OTゾーンはオフィスネットワークへの接続を決して開始しない。直感に反する点を率直に述べておく価値がある。厳しければ厳しいほど良いわけではない。OTゾーンを完全に封鎖すれば、リモートでトラブルシューティングをする必要があるベンダーが入れなくなる。軽微な障害でもエンジニアの出張を待つことになり、ダウンタイムのコストは、それが置き換えたセキュリティリスクよりも大きくなる。賢明な目標は「デフォルトで拒否、例外で許可」であり、完全な遮断ではない。
3つ目のステップはファイアウォールと境界制御だ。ファイアウォールはゾーン間に配置され、ゾーン間のすべてのトラフィックはポリシーチェックを通過する。ファイアウォールルールは定期的な見直しが必要だ。導入時に書かれた3年前のルールのまま運用されている倉庫を見たことがあるが、その間に業務は進化していた。それは新しいドアを古い鍵で守るようなものだ。
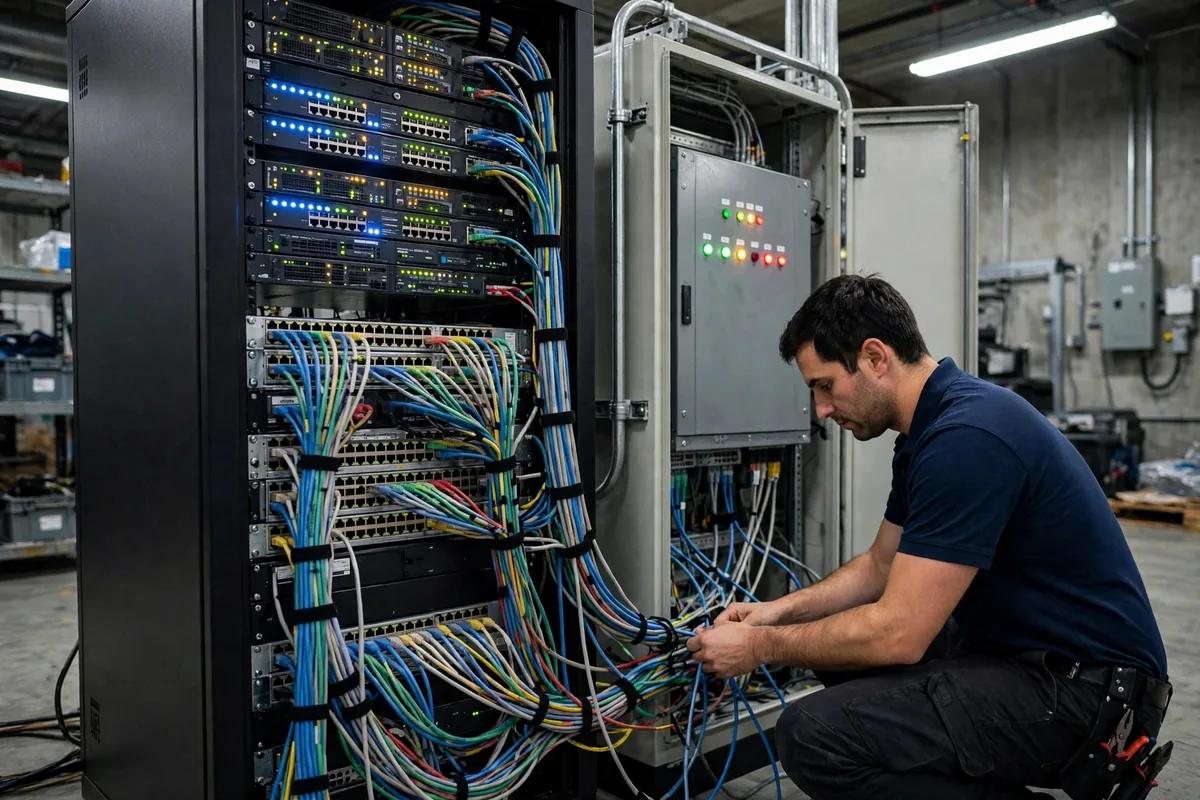
4つ目のステップはリモートアクセス経路を閉じることだ。ベンダーによるPLCのメンテナンスは、ジャンプホストまたはVPNを経由し、1人につき1アカウント、使用後に失効、完全にログを残すこと。内部設備ネットワークへのベンダーの直接接続はなく、長期の汎用アカウントもない。このステップは最も見落とされやすく、最も事故を起こしやすい。なぜなら、リモートアクセスの利便性とセキュリティの間の緊張は決して消えないからだ。
パッチの適用頻度は、それ自体の判断を要する別の決定事項だ。オフィスITは毎月パッチを適用できる。OTデバイスは同じリズムではいかない。PLCのファームウェア更新はライン速度に影響する可能性があるため、まずテスト環境で検証し、メンテナンスウィンドウに組み込む必要がある。実用的なアプローチは段階的だ。オフィスITは通常の頻度で、倉庫ITは観察のため1週間遅れて、OTデバイスは四半期ごとに評価し、検証済みの重要なパッチのみを適用する。パッチ適用が遅いのは怠慢ではない。それはトレードオフだ。未検証のパッチでコンベヤラインが停止すれば、修正しようとした脆弱性よりも大きなコストがかかる。
OTネットワークのセグメンテーションが今重要な理由、そして次に来るもの
視点を広げると、OTネットワークのセグメンテーションの進み具合は2つの変数に帰着する。規制の圧力と、インシデントのコストだ。規制面では、重要インフラに対するサイバーセキュリティ要件が引き続き厳格化している。倉庫・物流はエネルギーほど直接的には名指しされていないが、サプライチェーンの重要な一環として、コンプライアンスの圧力はいずれ到来する。コスト面では、1件のOTセキュリティインシデントによる直接損失は限定的に見えるかもしれないが、連鎖反応——ダウンタイム、注文の喪失、顧客信頼の毀損——は通常、当初の見積もりを上回る。
注目すべきトレンドが3つある。第1に、IT-OTコンバージェンスは逆戻りしない。セグメンテーションの目標は2つのネットワークを再び切り離すことではなく、コンバージェンスが制御されたチャネルを通じて行われることを確実にすることだ。第2に、ゼロトラストの考え方がオフィスITからOTへと移行している。デフォルトではどのデバイスもどのアカウントも信頼せず、すべてのアクセスを検証する。これは、デバイスも人も多い倉庫環境に特に適している。第3に、セキュリティ責任の境界が変化している。OTネットワークセキュリティの責任は誰にあるのか——設備ベンダーか、インテグレーターか、倉庫運営者か——は、インシデントの後に議論するのではなく、契約に明記する必要がある。
もう1点付け加える価値がある。セグメンテーションのコスト構造が変化している。5年前、フルスケールのOTネットワークセグメンテーションプロジェクトは、中規模倉庫にとって大きな投資だった。今日、VLAN、ファイアウォール、ジャンプホストは、ほとんどが既存のネットワーク機器や管理ツールにすでに備わっている機能だ。コストは今や主に、通信フローのマッピングとポリシーの作成という人的作業にかかり、ハードウェアではない。言い換えれば、障壁は5年前より低くなり、先延ばしにする理由は少なくなった。コスト曲線は下がり、脅威曲線は上がっている。その2本の線が交わる瞬間が、行動すべき時だ。
では元の問いに戻ろう。WMS、PLC、オフィスネットワークを分離する価値はあるのか。投資は現実のものだが、1件のOTセキュリティインシデントのコストは通常、プロジェクトのコストの数倍になる。さらに重要なのは、セグメンテーションは終了日のあるプロジェクトではないということだ。それは継続的な運用状態である。資産は変わり、業務は変わり、脅威は変わり、セグメンテーションポリシーもそれに合わせて変わらなければならない。あなたのWMSは今日もまだPLCと同じネットワークで動いているだろうか。答えがイエスなら、次のネットワークアップグレードはいつカレンダーに入っているだろうか。
Dr. Chen(サプライチェーン研究者)著
英語版からの翻訳。内容に相違がある場合は英語版を優先します。