2024年11月、広東省で製造されたローラーコンベヤラインがロッテルダム港に到着しました。税関が検査のために引き止め、その貨物は港を出ることができませんでした。メーカーが真っ先に確認したのはCE証明書でした — 問題なく、完全に有効でした。本当の問題は技術ファイルの中にありました:リスクアセスメントは安全ゲートのインターロックにPLdを要求していたのに、機械はシングルチャネルのカテゴリー2アーキテクチャで作られていたのです。SISTEMA計算レポートも古く、文書中の要求PLと一致していませんでした。是正に2か月かかりました。港湾保管料とエンジニアの往復渡航費を合わせると、短いコンベヤラインをもう1本買えるほどのコストになりました。
私は米国倉庫業界の最前線で20年を過ごしてきました — オペレーションを運営し、設備を選定し、認証機関と何度も対峙してきました。「PLの不一致」は、欧州に輸出する中国の自動化設備メーカーに見られる、繰り返し発生する失敗モードです。証明書は買えます。壊れた計算チェーンは数分で見抜かれます。そこで、EN ISO 13849で実際に重要なことを整理します:パフォーマンスレベルがどのように設定されるか、コンベヤとAMRがどこで異なるか、そして審査官が最も頻繁に指摘する是正項目です。
PLは実際にどこから来るのか
PL(パフォーマンスレベル)はaからeまでの範囲で、1時間あたりの危険側故障の確率を表します。アルファベットが進むほど、信頼性要求は高くなります。設定は2ステップのプロセスです:まず要求PLであるPLrを決定し、次に実際に達成可能な値を計算します。
PLrはリスクアセスメントから来ます。これは譲れません。まずすべての安全機能を特定することから始めます — コンベヤラインでは通常、非常停止、安全ゲートのインターロック、エリアガード、そして人が日常的に立ち入る場所のライトカーテンです。次に各機能を3つの軸で評価します:怪我の重篤度、人が曝露される頻度、危険を回避できる可能性です。これら3つの次元が交わってPLrが決まります。実際には、一般的なコンベヤラインの安全機能はPL bからPL dの帯域のどこかに収まります。
実際に達成可能な値は3つの入力で決まります:MTTFD(危険側故障までの平均時間)、DCavg(平均診断カバレッジ)、CCF(共通原因故障、よく知られた65項目のチェックリストで採点)です。これら3つの数値と、アーキテクチャのカテゴリー — カテゴリーB、1、2、3、4(数字が大きいほど冗長性と診断が要求される) — が組み合わさって、正当に主張できるPLが決まります。PLdの達成は一般的にカテゴリー3以上のデュアルチャネルアーキテクチャを意味します。シングルチャネルのカテゴリー2構成ではPLdの主張は通りません。ロッテルダムの貨物はまさにこの不一致で死にました:書類上はPLd、鉄はカテゴリー2です。審査官は計算レポートを細かく読む必要すらありませんでした。
条項番号に確信がない場合は、でっち上げるのではなく「規格本文による」と書いてください。そして版に注意してください:EN ISO 13849-1は2023年に改訂版として再発行されましたが、検証を扱うパート2は今も2012年版です。2023年版を対象に書かれた文書で2012年の条項番号を引用したファイルを見たことがあります — 真っ赤な朱が入って戻ってきました。
計算そのものには、SISTEMAが業界標準ツールです。魔法ではありません:各コンポーネントのMTTFD、推定したDCavg、CCFチェックリストのスコアを入力すると、規格の方法で安全機能ごとの達成PLを計算します。ソフトウェアは簡単な部分です。難しいのは、入力するすべての数値の出所です — コンポーネントのMTTFDはメーカーマニュアル、B10d換算、または規格附属書の参照表に遡らなければなりません。「サプライヤーがこの安全リレーは100年持つと言った」は証拠ではなく、審査官はそれをゼロとして扱います。
最小限の例で計算の振る舞いを示します。安全ゲートのインターロックを取り上げます:入力として直列のドアスイッチ2個、ロジックとして安全リレー、出力として直列のコンタクタ2個です。各コンポーネントのMTTFDをマニュアルまたはB10d換算から取り、クロスモニタリング付きデュアルチャネル構成のDCavgを見積もり、CCFチェックリストを項目ごとに採点します。4つの数値を入れてSISTEMAを回すとPLが出ます — そして1つでも数値に出所がなければ、その機能全体が崩れます。
コンベヤとAMRは異なるルールブックで動く
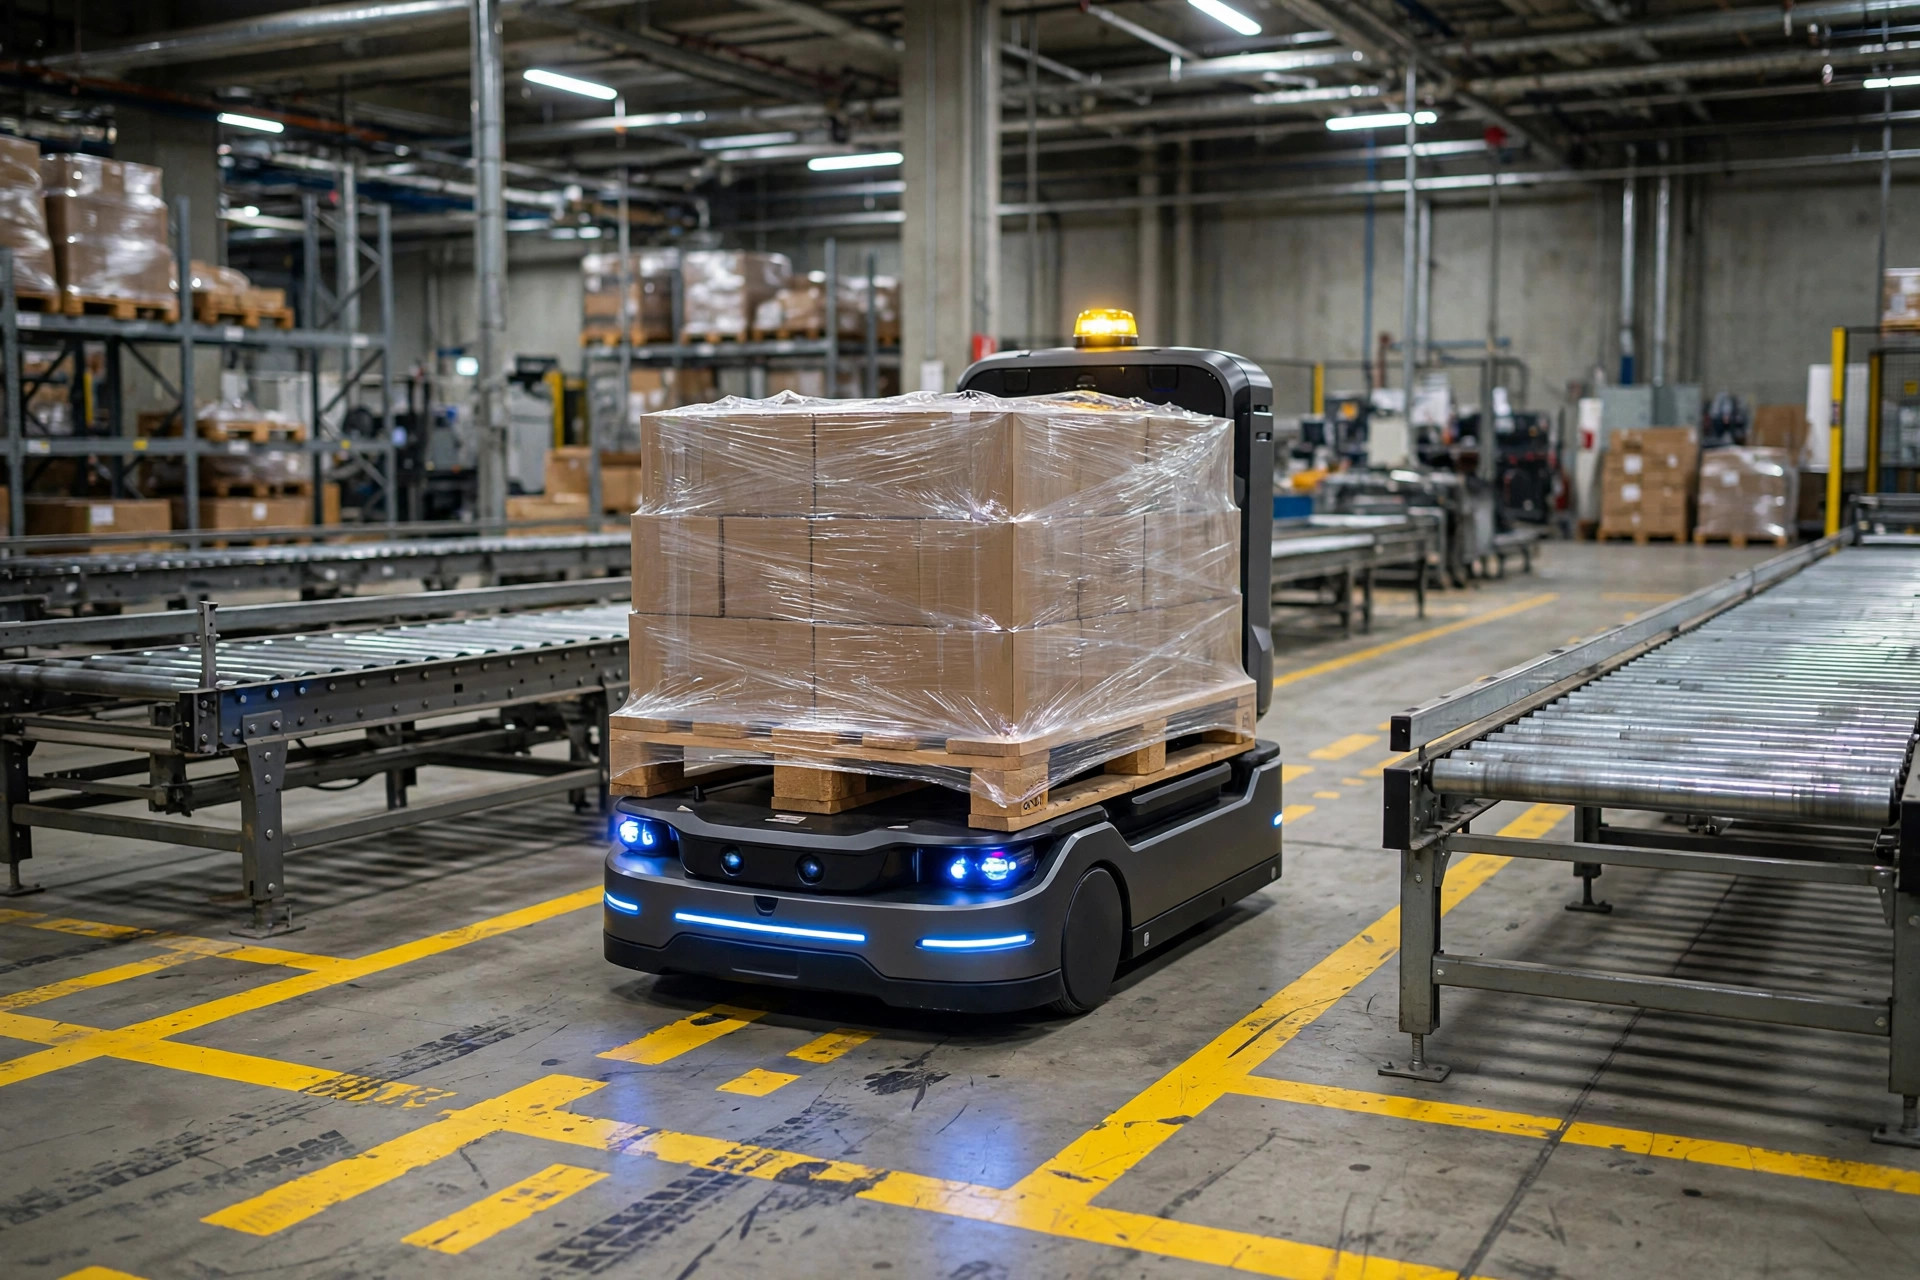
コンベヤは汎用機械であり、13849ルートで問題ありません。AMRは違います。機械全体は製品固有のタイプC規格 — たとえばISO 3691-4 — の対象にもなり、安全機能レベルについて独自の要求を持ちます。それらが存在する場合は、製品規格と認証機関がレベルを決めます。文書に「AMRはPL dを達成しなければならない」のような絶対的な主張をでっち上げてはいけません。書いたら証明しなければなりません。
「このAMRの安全システムはPLdを達成する」と自信満々に宣言する中国メーカーの入札書類を見たことがありますが、その機能について製品規格が求めていたのはまったく別のレベルだった — あるいはレーザースキャナの認証がその用途をカバーしていなかった、というケースです。数値を高く書きすぎれば、立証責任はすべてあなたのものになります。低く書きすぎれば、製品規格に引っかかります。正しい手順:まず製品固有の規格を読み、各安全機能がそこで等級付けされているか確認し、その後で製品規格がカバーしない部分に13849を使います。2つの規格は補完関係にあり、代替ではありません。2023年の事例がこれを具体的に示しました。深センのAMRメーカーは完全に認証されたレーザースキャナを持っていましたが、証明書の想定用途は固定エリアガードでした。フォローミーガードを行う移動ロボットでは、認証機関が却下しました。対策は、認証範囲が移動用途をカバーするスキャナに交換し、機械全体の検証をやり直すことでした。プロジェクトは3か月遅延しました。認証されたコンポーネントは、正しく適用されたコンポーネントではありません:証明書の適用範囲の一言一句が、あなたの運用条件と一致しなければなりません。
追うべき背景の変化が1つあります:旧機械指令は2006/42/ECで、EU機械規則(EU)2023/1230がそれを置き換えつつあり、規則本文によれば2027年に全面適用されます。新規プロジェクトでは、認証パスが指令の下か新規則の下かを発行機関に確認してください — 出荷の1週間前に不一致を発見しないように。
何度も見る修正項目 — とその回避法
第一の、そして最も多い殺し屋は、壊れた文書チェーンです。4つの文書が4つの物語を語ります:リスクアセスメントはPLr = cと言い、安全機能リストは非常停止がPLr = dと言い、SISTEMAはPLcを計算し、検証レポートは別プロジェクトのテンプレートのコピーです。これを見つけた審査官は文書を即座に却下します — 是正の猶予すら与えられないこともあります。
第二は、出所のないMTTFD値です。レポートには立派なMTTFD数値が並びますが、出所を聞かれると誰も答えられません。ルール:メーカーマニュアル、B10d換算、または規格の附属書の表 — コンポーネントごとに1つ引用してください。出所のない数値は、審査ではゼロとして数えられます。
第三は、飾りと化したCCFチェックリストです。65項目のチェックリストは項目ごとに採点します。スコアが低い、または対策が未実施だと、アーキテクチャは1カテゴリー格下げされ、PLも連動して下がります。審査官は現場で配線の分離と過電圧保護を確認します。目に見えるものです。ごまかせません。
第四は、膨らんだDCavgです。ウォッチドッグ付きシングルチャネルアーキテクチャでは高い診断カバレッジは得られません。数値を正当化できなければ、低く書いてください。保守的にPLcを主張して一発で通る方が、PLdを主張して突き返されるより常にましです。
この4つに対する私の常備の防御策は、PLトレーサビリティ表です:安全機能ごとに1行、5列 — 機能名、入力-ロジック-出力のコンポーネントチェーン、PLr、計算PL、SISTEMAレポートと検証レポートのページ番号です。この5列を一致させれば、是正リスクの半分が消えます。保守にも効きます:コンポーネントを1つ交換しても、その行だけ修正すればよく、ファイル全体を作り直す必要がありません。
順序も重要です。リスクアセスメント中にPLrを凍結し、ハードウェア選定の前にSISTEMAの予備計算を回し、最終版はコンポーネントが確定してから計算します。逆の順序 — 先に全部買って、計算は後付け — では、コンポーネントの変更のたびに全面再計算サイクルが発生します。スケジュールはこうして静かに死にます。
明日から使えるものを1つ:すべての安全コンポーネントのMTTFDの出所 — マニュアルのページかB10d値 — をサプライヤーに求めてください。出せなければ、価格がいくら魅力的でも発注書にサインしてはいけません。PLのゲームでは、証明書が勝敗を分けるのではありません。計算チェーンのすべてのリンクに出所があるかどうかが勝敗を分けます。
英語版からの翻訳。内容に相違がある場合は英語版を優先します。